
Diagnóstico de Cibersalud Ejecutiva: la pregunta que pocas organizaciones en México pueden responder
La gestión de la ciberseguridad en México enfrenta un problema estructural que pocas organizaciones reconocen en público: la mayoría cree que está protegida. Muy pocas pueden demostrarlo. En agosto arrancamos una conversación que vale la pena tener antes de que la provoque un incidente, una auditoría o un regulador. Este artículo es el punto de […]
Su sitio web es una puerta. ¿Sabes si está abierta?
Lo que toda dirección debería saber sobre la exposición web de su organización, antes de que alguien más lo descubra. Hay algo que ocurre todos los días en los dominios web de las organizaciones mexicanas: miles de bots automatizados los escanean en busca de puertas abiertas. No discriminan por tamaño, sector ni reputación. Solo buscan […]
Las auditorías son el piso, no el techo.
Lo que su organización cree tener controlado… hasta que la operación se detiene. El 70% de las organizaciones reconoce que sus capacidades de resiliencia son insuficientes. Solo el 20% puede demostrar que está realmente preparada para enfrentar una interrupción operativa moderna. La brecha entre esos dos números no es tecnológica — es de decisión. Este […]
El verdadero problema no es identificar riesgos: es decidir cuáles importan
Su empresa probablemente ya tiene una matriz de riesgos. Tiene auditorías, dashboards, reportes y comités que se reúnen cada trimestre. Tiene controles documentados y un equipo que trabaja para mantenerlos al día. Y aun así, cuando ocurre un incidente, la primera pregunta que se hace la dirección es: ¿por qué nadie actuó antes? La respuesta […]
La inteligencia artificial ya está tomando decisiones, el problema es que muchas organizaciones no saben cuáles.
Introducción La adopción de inteligencia artificial en las organizaciones ya no es una tendencia. Es una realidad operativa. Modelos que aprueban transacciones, automatizan procesos, priorizan clientes o generan recomendaciones están cada vez más presentes en el día a día del negocio. Sin embargo, hay una pregunta que pocas organizaciones están respondiendo con claridad: ¿Quién entiende […]
Cuando el riesgo llega a la junta: por qué muchas decisiones de ciberseguridad se detienen
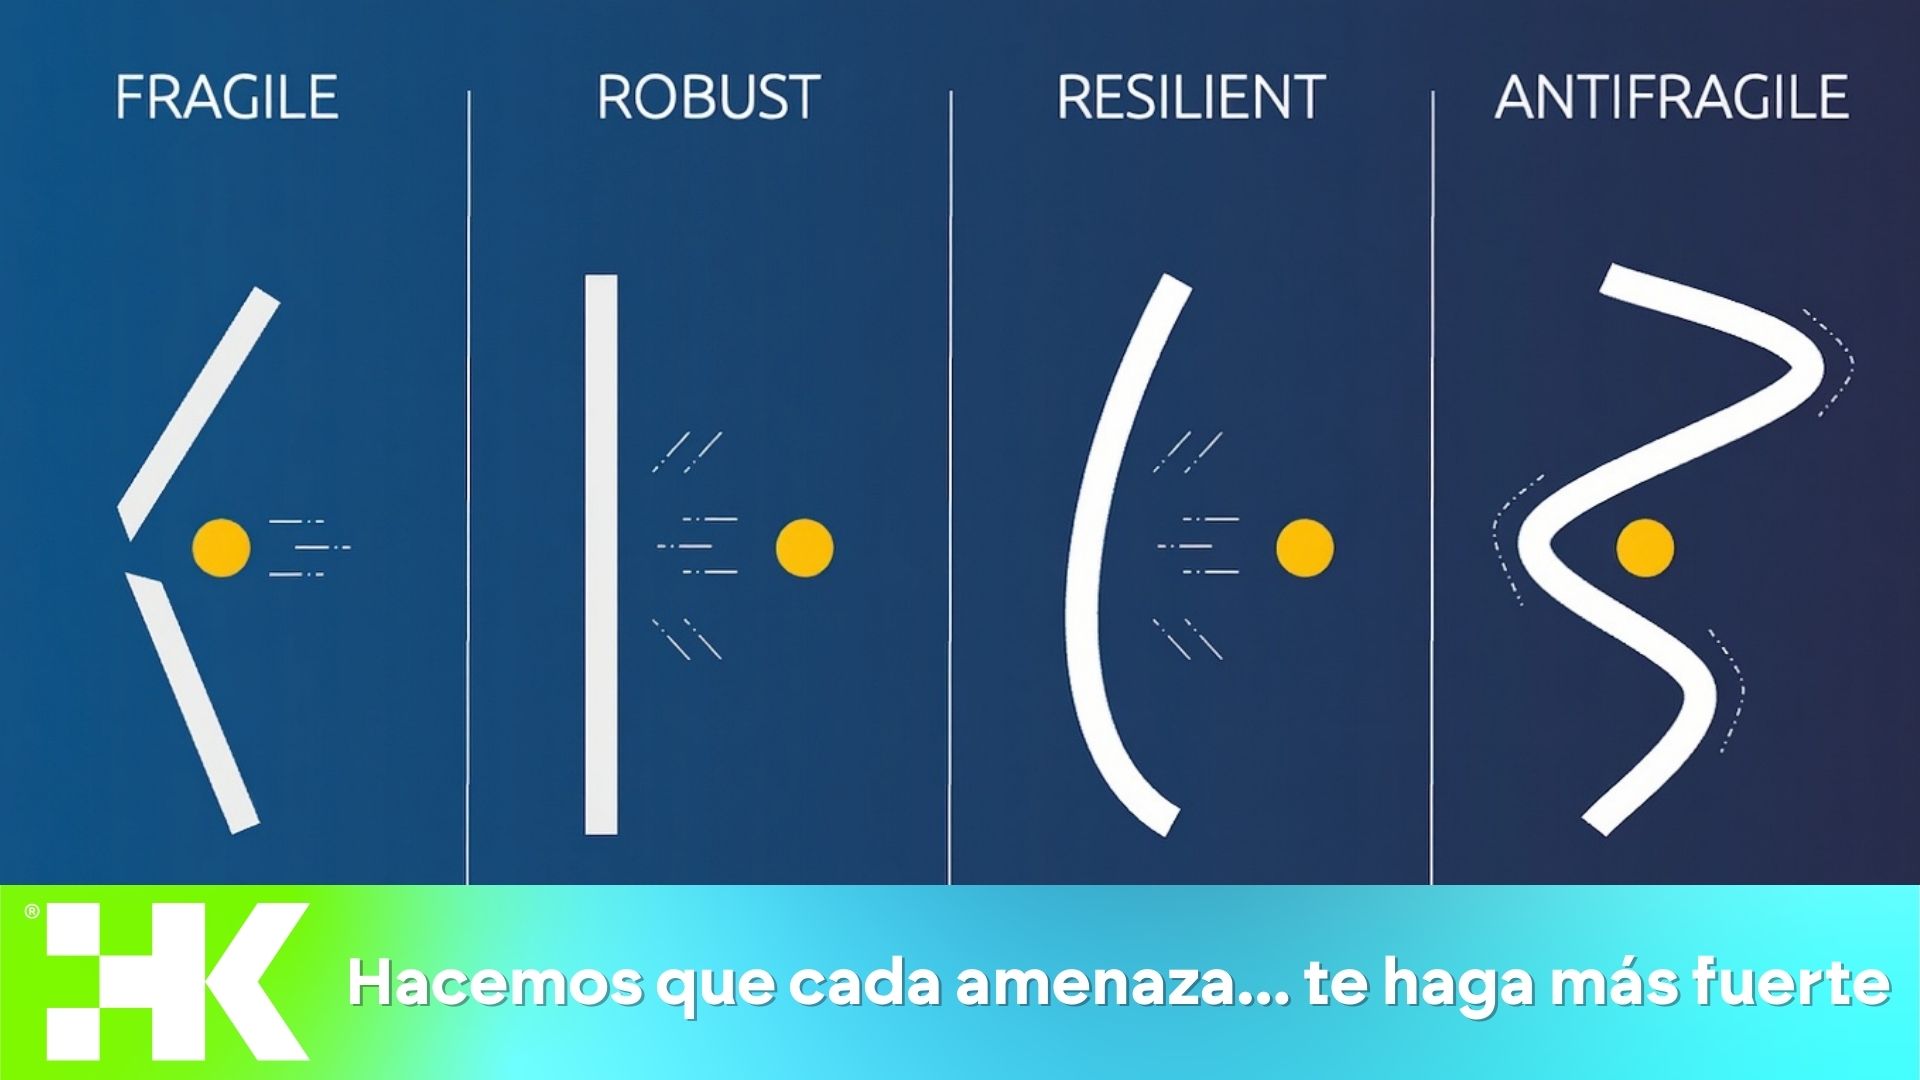
Durante los últimos años, las organizaciones han invertido de forma significativa en fortalecer sus programas de ciberseguridad. La adopción de marcos internacionales como National Institute of Standards and Technology, International Organization for Standardization y estándares como ISO/IEC 27001 ha ayudado a estructurar controles, identificar riesgos y mejorar la madurez de seguridad. En muchas organizaciones maduras […]
ISO 27001: El Impacto Real en Nuestros Clientes
Hoy celebramos un hito que refleja quiénes somos como equipo y hacia dónde vamos como empresa: obtuvimos la certificación ISO 27001, uno de los estándares internacionales más reconocidos en gestión de seguridad de la información. No fue un proceso sencillo. Requirió rigor, evidencia, controles, auditorías y muchas horas de trabajo coordinado. Pero también nos permitió […]
🛡️ SMB Relay en 2025: La amenaza silenciosa que sigue poniendo en riesgo a las empresas

Uno de los vectores más persistentes y peligrosos es el ataque SMB Relay, una técnica que sigue afectando a empresas de todos los tamaños en 2025. Este tipo de ataque explota vulnerabilidades en los protocolos de autenticación de Windows, especialmente NTLM, para obtener acceso no autorizado a sistemas críticos. 🔍 ¿Qué es un ataque SMB […]
🧠 SPEI 2025: Nuevos Requisitos para Participantes Indirectos y su Impacto en el Ecosistema Financiero

A través de la Circular 14/2017 y sus más recientes actualizaciones (como la Circular 2/2025), Banxico ha delineado con mayor claridad las responsabilidades de los participantes directos que ofrecen servicios a terceros — los llamados participantes indirectos. Si deseas conocer más a detalle esta información: https://www.banxico.org.mx/marco-normativo/normativa-emitida-por-el-banco-de-mexico/circular-14-2017/%7BA06FBFEE-06BB-F249-32FC-25B334B2A744%7D.pdf Estos cambios se centran en tres pilares clave: 🧩 ¿Qué implica esto para […]
Ciberseguridad inteligente: lo que debes saber sobre los controles CIS v8.1

Cómo los Controles CIS v8.1 pueden ayudarte a proteger tu organización La transformación digital acelerada por la pandemia trajo consigo grandes avances… y también nuevos riesgos. Muchas organizaciones se vieron obligadas a adoptar tecnologías emergentes, modelos de trabajo remoto y servicios en la nube sin contar con una estrategia de ciberseguridad sólida. ¿El resultado? Superficies […]